Transformer l'incertitude en plan d'action
La gestion des risques et la gouvernance, ce n'est pas produire un rapport qui finit dans un tiroir. C'est donner à la direction une image claire et honnête de son exposition et un plan réaliste pour la réduire.
Chez KYTL, ce travail suit une démarche structurée :
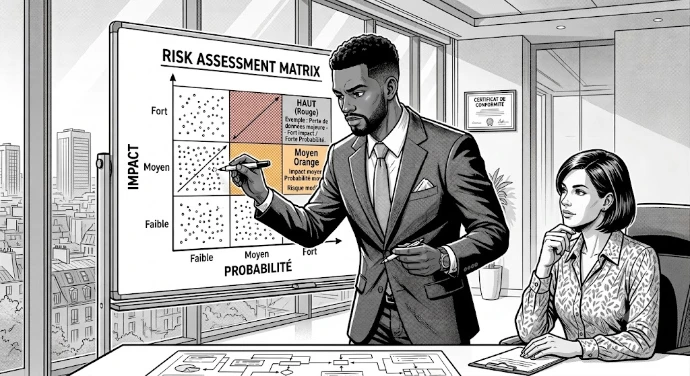
- Évaluation des risques : identifier et hiérarchiser ce qui pourrait réellement mal tourner, et son coût potentiel.
- Cartographie réglementaire : comprendre précisément quels cadres s'appliquent à votre organisation (NIS2, ISO 27001, DORA, et autres).
- Conception de la gouvernance : définir qui est propriétaire de quelle décision, et comment la sécurité s'intègre au fonctionnement de l'entreprise.
- Alignement continu : maintenir le plan à jour à mesure que les réglementations, les menaces et l'entreprise elle-même évoluent.
Pourquoi c'est un enjeu de direction, pas seulement un enjeu technique
Les décisions en matière de risque et de conformité se prennent au sommet de l'organisation, que la sécurité soit présente à la table ou non :
- Les conseils d'administration sont de plus en plus tenus pour responsables : des réglementations comme NIS2 étendent la responsabilité personnelle aux dirigeants, et non plus seulement aux équipes IT.
- La conformité sans compréhension crée une fausse confiance : une checklist cochée sans véritable analyse de risque sous-jacente ne protège personne.
- Chaque décision d'entreprise a une empreinte en matière de risque : nouveaux fournisseurs, nouveaux marchés, nouvelles technologies : tout change la donne.
C'est pour cette raison que, chez KYTL, la gestion des risques et la gouvernance ne sont pas subordonnées à nos services techniques, mais s'inscrivent à leurs côtés.
Ce que cela signifie pour vous
- Une vision claire et hiérarchisée des risques : pas un rapport de 100 pages que personne ne lit, mais un plan sur lequel la direction peut réellement agir.
- Une posture assurée face aux régulateurs et aux auditeurs : une gouvernance documentée et défendable, plutôt qu'une improvisation de dernière minute.
- Des décisions prises en toute visibilité : le risque pris en compte avant qu'il ne devienne une crise, pas après.
- Une structure de gouvernance évolutive : conçue pour tenir la distance à mesure que l'organisation, les menaces et la réglementation continuent d'évoluer.
Une expertise fondée sur la méthode, pas sur l'improvisation
La gestion des risques et la gouvernance sont des disciplines fondamentales chez KYTL : elles relient notre travail, des opérations SOC à la gestion des identités.
Notre expertise repose sur :
- Des méthodologies reconnues : notre approche s'appuie sur des cadres établis (ISO 27001, NIS2, et autres normes pertinentes), adaptés au contexte réel de chaque organisation plutôt qu'appliqués comme un modèle générique.
- Un track record éprouvé dans plusieurs secteurs : de grands comptes aux organismes du secteur public, nous avons aidé des équipes dirigeantes à transformer leurs obligations réglementaires en une structure de gouvernance opérationnelle.
- Une équipe qui parle les deux langues : nos consultants traduisent le risque technique en termes exploitables par un conseil d'administration, et les priorités métier en un plan que les équipes sécurité peuvent exécuter.
C'est la discipline qui relie l'ensemble de notre travail, car un SOC, une stratégie d'identité ou un programme de sécurité OT ne valent que par les décisions de gouvernance qui les sous-tendent.